Что делает SHA-256
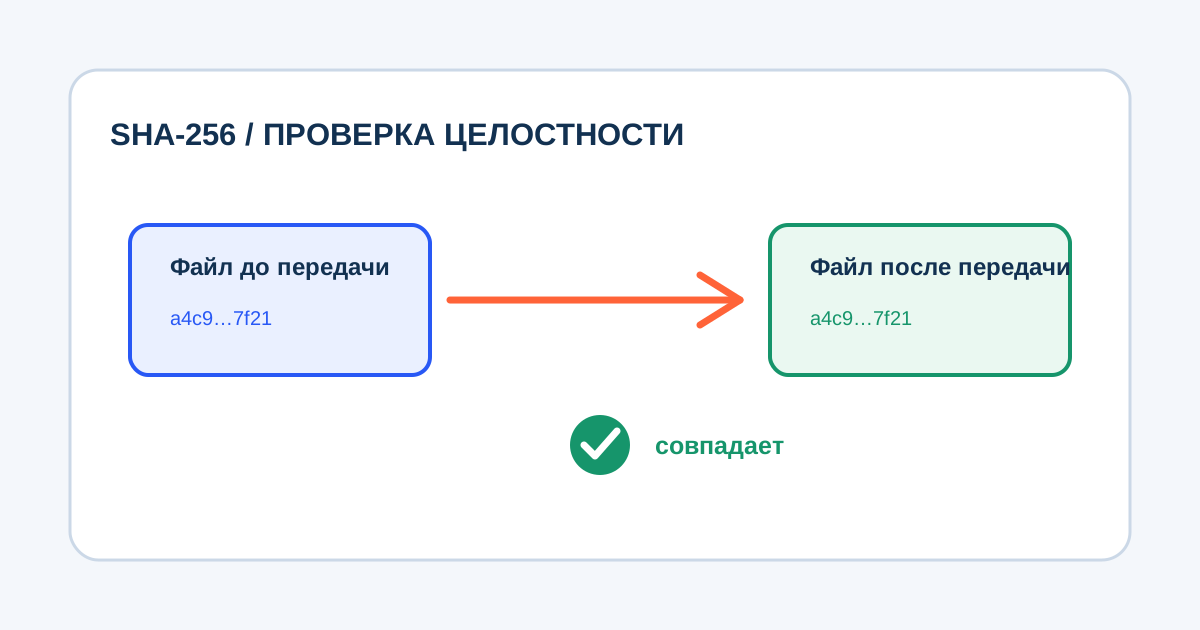
Хеш-функция принимает последовательность байтов произвольной длины и возвращает значение фиксированной длины. Для SHA-256 результат содержит 256 бит и обычно записывается как 64 шестнадцатеричных символа. Один и тот же набор байтов при одинаковой процедуре всегда даёт одно и то же значение. Даже небольшое изменение входа с высокой вероятностью приводит к другому результату.
Практическая проверка проста: доверенный процесс заранее вычисляет ожидаемый SHA-256, а после передачи или извлечения система вычисляет значение снова. Совпадение означает, что проверенные байты соответствуют ожидаемым. Несовпадение означает, что содержимое изменилось, было повреждено либо сравнивается не тот файл. В таком случае восстановление нельзя продолжать так, будто объект корректен.
Эта механика не зависит от расширения файла и не пытается интерпретировать его смысл. PDF, изображение, модель, архив или бинарное состояние приложения для хеш-функции остаются последовательностями байтов. Поэтому контрольная сумма удобна как единый базовый сигнал целостности для разных типов данных.
Чего одна контрольная сумма не доказывает
Совпадение SHA-256 не отвечает на вопрос, кому принадлежит ожидаемое значение и можно ли ему доверять. Если злоумышленник способен заменить одновременно файл и незакреплённую контрольную сумму рядом с ним, повторное вычисление подтвердит подменённую пару. Нужен отдельный доверенный источник ожидаемого значения или защищённая цепочка, которая связывает его с объектом, ревизией и субъектом.
Хеш также не сообщает, полный ли перед нами проект. Можно успешно проверить один файл и при этом потерять другой обязательный компонент. Наконец, два отдельно корректных файла могут относиться к разным версиям. Контрольная сумма каждого совпадёт со своим описанием, но их объединение всё равно будет ошибочным состоянием для восстановления.
От проверки файла к проверке ревизии
Для проверяемого цифрового объекта нужно подняться на уровень выше. Сначала задаётся обязательный состав. Затем каждый компонент получает описание и ожидаемую контрольную сумму. После этого данные ревизии связывают компоненты как одно состояние. Проверяющая сторона должна подтвердить не только локальную целостность элементов, но и согласованность их связи.
В публичной модели Recoverable фиксированное представление FP и редактируемое состояние ED имеют собственные descriptors/hashes, а данные R связывают их с конкретной ревизией. Если изменился FP, его проверка не проходит. Если FP и ED по отдельности корректны, но принадлежат разным ревизиям, не проходит проверка согласованности. Только после успешного набора проверок допустимо принимать решение о восстановлении.
Такой подход помогает отличать повреждение при передаче от ошибки выбора. Повреждение меняет байты и обычно обнаруживается локальным хешем. Ошибка выбора может оставить каждый файл неизменным, однако нарушить объектный контракт: например, взять опубликованный результат из R2 и редактируемое состояние из R3. Для пользователя оба случая требуют остановки, но причина и диагностический отчёт будут разными.
Как организовать контрольные суммы на практике
Ожидаемые значения следует вычислять в момент формирования ревизии, когда состав ещё находится под контролем создающего процесса. Важно однозначно определить, какие именно байты хешируются: исходный файл, нормализованное представление или сформированный артефакт. Неявная нормализация опасна, потому что две стороны могут получить разные значения для визуально одинакового содержимого.
- Фиксируйте алгоритм рядом с самим значением, а не полагайтесь на длину строки.
- Связывайте descriptor с ролью компонента и идентификатором ревизии.
- Не заменяйте ошибку проверки автоматическим выбором похожего файла.
- Храните результат проверки и причину блокировки, не записывая секреты или содержимое файлов в аудит.
- Повторно проверяйте данные после переноса и непосредственно перед восстановлением.
Для интеграции важен также контракт ошибок. Клиенту нужно различать транспортный сбой, отсутствие доступа и содержательное решение проверки. Публичный раздел для разработчиков описывает маршруты и состояния Recoverable Web 0.6.1 и EOC service 0.27.0. Эти версии относятся к разным сервисам и не должны смешиваться в логике клиента.
Почему SHA-256 остаётся полезным
Ограничения не делают контрольную сумму слабой или ненужной. Напротив, точный узкий сигнал легче корректно встроить в более широкую модель. SHA-256 хорошо обнаруживает изменение байтов и подходит для воспроизводимой проверки артефактов. Ошибка возникает лишь тогда, когда локальному совпадению приписывают доказательства происхождения, полноты и согласованности, которых оно не содержит.
В Recoverable EOC контрольные суммы являются частью проверяемого объекта вместе с описаниями состава и ревизии. Поэтому система может не просто сказать «этот файл не изменился», а проверить, что нужные компоненты конкретной версии готовы к согласованному восстановлению.